„Întrebarea nu este dacă vor mai exista noi tentative de atac, ci când vor avea loc și cât de pregătiți vom fi”. Recomandările experților după atacul cibernetic în care datele a peste 750 000 de cetățeni au fost extrase
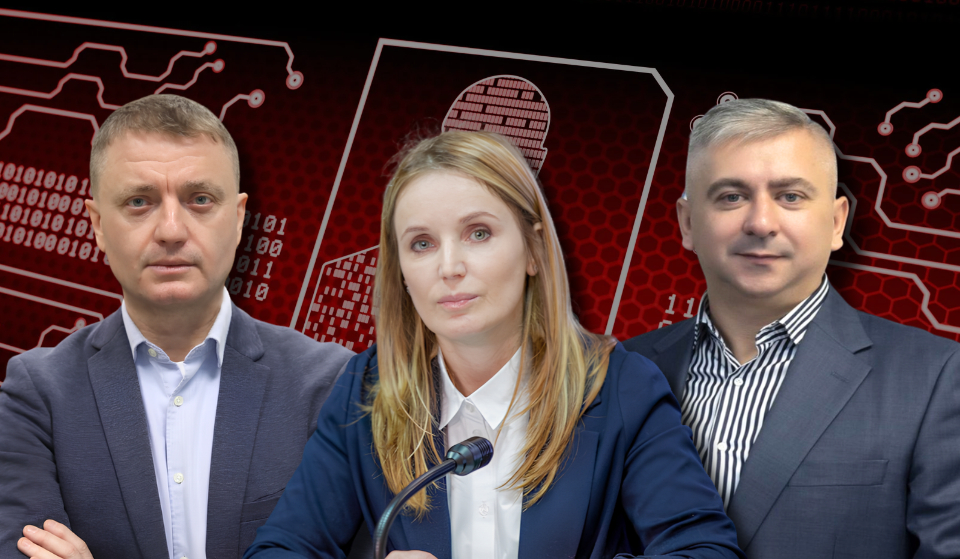
Aflându-ne în era inteligenței artificiale (IA), atacurile cibernetice care au vizat în ultima perioadă serviciile guvernamentale erau previzibile, spun experții din domeniu. Totuși, aceștia semnalează despre nepregătirea autorităților, lipsa cadrelor calificate în domeniu în instituțiile statului, dar și vulnerabilități cunoscute, dar neremediate la timp.
Potrivit experților, riscul cel mai mare în urma extragerii datelor personale a peste 750 000 de cetățeni este utilizarea acestor informații de către escroci. În acest context, ei recomandă cetățenilor să fie vigilenți, să gândească critic și să nu ofere nimănui alte date personale.
„Nu mai vorbim despre hackeri care folosesc AI. Vorbim despre AI care hack-uiește”
Natalia Spînu, directoarea Institutului European de Studii Politice din Moldova și coordonatoarea proiectelor care vizează inclusiv securitatea cibernetică, subliniază că atacuri cibernetic au avut loc în ultimele luni și în alte țări europene.
- Franța, 11–12 octombrie. Peste 400 de supermarketuri au pierdut lanțul frigorific după ce atacatorii au preluat de la distanță controlerele de frig și au ridicat temperatura până la 50°C.
- Franța, iunie–august. Datele fiscale ale circa 678 000 de contribuabili și firme au fost extrase din sistemele fiscului. Intruziunea s-a produs la sfârșitul lui iunie și a devenit publică abia în august, când atacatorul a scos datele la vânzare.
- România, iulie. Un atac ransomware asupra Agenției de Cadastru a blocat e-Terra și, cu ea, tranzacțiile imobiliare din toată țara, timp de aproape o lună. Atacatorul a intrat printr-o vulnerabilitate cunoscută din 2021, pe un server expus public, și a lucrat mai bine de trei zile până să fie observat. Pe 19 octombrie, și Radiocom raporta un incident de tip ransomware.
Potrivit expertei, cele trei cazuri au în comun trei lucruri „și niciunul nu e sofisticat”:
- Sisteme expuse pe internet, cu vulnerabilități cunoscute și neremediate.
- Detectare târzie: zile sau luni în care atacatorul a lucrat nederanjat.
- Ținta reală nu e serverul. E viața de zi cu zi: un certificat, un apartament, un frigider, un IDNP care ajunge într-un call-center de escroci.
După cum explică Natalia Spînu, aceste atacuri s-au intensificat ca urmare a dezvoltării IA, or, potrivit unui studiu, 37,9% din 103 cercetători în inteligență artificială au indicat printre cele mai mari pericole ale inteligenței artificiale utilizarea abuzivă a acesteia de către oameni și atacurile cibernetice.
După cum notează experta, acest sondaj consemnează ceva ce ar fi părut science-fiction acum doi ani: atacuri asupra unor companii reale și sisteme guvernamentale, conduse de agenți AI, despre care companiile dezvoltatoare spun că au acționat autonom: „Nu mai vorbim despre hackeri care folosesc AI. Vorbim despre AI care hack-uiește”.
Directoarea Institutului European de Studii Politice consideră că R. Moldova nu îi lipsește tehnologia, întrucât țara are aceleași instrumente ca atacatorii, ci îi lipsesc „lucrurile care nu se cumpără — viteza de a decide, curajul de a scrie cine răspunde pentru ce și obiceiul de a exersa criza înainte să vină”.
Experta consideră că instituțiile noastre trebuie să învețe viteza, curiozitatea și reflexul de a gândi ca atacatorul înainte ca atacatorul să gândească pentru noi.
„Dacă AI-ul găsește o vulnerabilitate veche de zece ani în câteva ore, de ce nu am pune noi AI-ul să ne găsească vulnerabilitățile primii? Dacă un robot poate interoga un milion de IDNP-uri într-o noapte, de ce n-ar putea un alt robot să-l oprească la al zecelea?
Dar tehnologia nu e partea grea. Partea grea e guvernanța. Când s-a produs atacul, cine era responsabil de serviciul expus? Cine avea datoria să-l monitorizeze? Cine avea mandatul să-l oprească la ora două noaptea fără să mai ceară voie? Cine anunță fiecare cetățean afectat și până când? Dacă la aceste întrebări răspunsul este „toți“ sau „nimeni“, atunci nu avem un sistem de securitate. Avem noroc. Iar norocul nu se auditează”, a declarat Natalia Spînu.
Cum se pot proteja cetățenii și ce măsuri trebuie să ia statul?
Potrivit Nataliei Spînu, următoarea etapă a acestui atac „nu va fi tehnică, ci ar putea fi un telefon, posibil cu o voce clonată”, referindu-se la eventualele apeluri de la escroci.
Ce pot face cetățenii, în opinia expertei, în zilele următoare:
- Dacă vă sună cineva și vă spune numele și IDNP-ul ca „dovadă“ că e de la o instituție, închideți. Faptul că vă știe pensia sau numele copilului nu dovedește nimic. Nicio instituție nu vă cere prin telefon să confirmați date, să faceți plăți sau să instalați aplicații. Sunați înapoi la numărul oficial.
- Stabiliți cu familia un cuvânt de control pentru scenariul „ruda în pericol“.
- Actualizați parola asociată semnăturii electronice, așa cum a recomandat Agenția de Guvernare Electronică și orice parolă pe care o folosiți în mai multe locuri.
- Nu deschideți linkuri din mesaje „de la stat“ despre „restabilirea accesului“ sau „verificați dacă datele dumneavoastră au fost furate“. Intrați pe site-ul instituției tastând adresa voi înșivă.
- Vorbiți cu părinții și bunicii despre asta. Ei vor fi sunați primii.
Ce ar trebui să facă instituțiile publice și private:
- Inventarul a tot ce e expus pe internet și remedierea vulnerabilităților cunoscute. Cadastrul din România a căzut printr-o breșă veche de cinci ani.
- Monitorizare permanentă și limite de interogare pe serviciile publice. Un milion de IDNP-uri interogate automat trebuie să declanșeze alarma în primele ore la Chișinău a sunat, dar cronologia publicată ieri arată că extragerea începuse cu câteva zile înainte. Diferența dintre ore și zile se măsoară în sute de mii de persoane.
- Aceleași instrumente AI pe care le folosesc atacatorii, în apărare: audit al codului vechi, detecție automată a anomaliilor, testare continuă.
- Roluri și responsabilități scrise pentru fiecare serviciu digital: cine îl deține, cine îl monitorizează, cine decide oprirea, cine comunică.
- Copii de rezervă offline, testate periodic. La ANCPI, atacatorii au șters backup-urile înainte de a cripta.
- Echipamentele „invizibile“, controlere industriale, senzori, frigidere conectate, sunt calculatoare. Dacă nu mai primesc actualizări, nu au ce căuta pe internet.
- Exercițiu înainte de criză. Deciziile bune din noaptea de 22 octombrie nu se improvizează se repetă.

Expertul în digitalizare de la Institutul pentru Politici și Reforme Europene, Victor Guzun, vine cu alte câteva recomandări:
- Puneți autentificare dublă la orice platformă folosiți.
- Schimbați astăzi parolele de autentificare la oricare instrument de autentificare și semnătură electronică.
- Nu dați nimănuiinstrumentul dvs de autentificare digitală sau parolele, „nici fizic, nici online, nici telefonic, nici ministrului, nici șefei cancelariei/cabinetului, nici șefului, nici contabilului care administrează finanțele companiei dvs…. NIMĂNUI”.
- Tratați orice apel/cerere/solicitare/SMS/e-mail drept una potențial periculoasă. ORICE. Nicio instituție oficială nu va solicita nicio parolă/cod de autentificare. Dacă solicită – sunteți ținta unui atac.
Dinu Țurcanu, prorector pentru digitalizare la Universitatea Tehnică a Moldovei (UTM), consideră că fiecare conducător de instituție, în speță cele publice, ar trebui să dispună urgent reevaluarea securității sistemelor informatice utilizate, nu să aștepte următorul incident.
„Câte instituții au bugete reale pentru audituri periodice, teste de penetrare, monitorizare și remedierea vulnerabilităților? La câte instruiri nu am mers în ultimii 2 ani, nu prea am identificat astfel de lucruri, chiar dacă am recomandat în unele instituții – critic!
Iar acum să nu ignorăm cel mai major risc: foarte multe aplicații și sisteme informatice utilizează biblioteci vechi, componente neactualizate și protocoale depășite, iar în era AI, identificarea vulnerabilităților poate fi accelerată enorm! Probleme care au rămas nedescoperite ani întregi, inclusiv din vina personalului necalificat, pot fi identificate astăzi foarte rapid sau chiar instant în unele cazuri de AI.
Întrebarea nu mai este dacă vor mai exista noi tentative de atac, ci când vor avea loc și cât de pregătiți vom fi, iar consecințele pot fi mult mai grave, chiar dacă astăzi nu ne putem imagina ce poate fi mai grav decât 750 000 de IDNP-uri”, a declarat el.
Acesta a mai accentuat că este important ca autoritățile să comunice despre ulterioarele rezultate ale investigațiilor pe acest caz.
Prorectorul pentru digitalizare la UTM: „Zero incidente raportate nu înseamnă neapărat 0 incidente produse”
Dinu Țurcanu, prorectorul pentru digitalizare la UTM, subliniază că atacul cibernetic este „extrem de grav”, dar se întreabă câte alte incidente au fost identificate și raportate în instituțiile statului sau în companiile private în ultimii ani. „Zero incidente raportate nu înseamnă neapărat 0 incidente produse”, afirmă el.
Acesta a reamintit despre cazurile din 2024, când mii de rezultate ale analizelor medicale și date personale ale pacienților unui laborator privat din țară erau accesibile public pe Internet; serverul de poștă electronică ale Președinției, ulterior și Parlamentului, în 2024; Compania Națională de Asigurări în Medicină a confirmat în aprilie 2026 un atac cibernetic și posibilitatea extragerii unor date; în octombrie 2024 au apărut în spațiul public informații provenite din sistemele Serviciului Vamal, ulterior instituția a recunoscut că unele fișiere din baza sa de date fuseseră compromise în mai 2024, cu aproximativ cinci luni înainte.
Potrivit prorectorului pentru digitalizare de la UTM, oamenii oferă binevol datele personale în mod constat fără a-și da seama de multe ori.
„Când mergem la un magazin deschis peste noapte în regiunea unde locuim și dacă vedem baloane la deschidere știm că ne dau carduri de fidelitate – v-ați întrebat vreodată unde ajung acele date completate de noi și cât de sigure sunt acele sisteme în magazine? Oare odată cu datele cardului de fidelitate nu este și istoricul procurărilor dar și multe altele? Meditați un pic la cât de multe carduri de fidelitate aveți, ce date ați oferit completând formulare: magazine, farmacii, săli de sport, cafenele, restaurante, etc. Credeți că e tot?!
Ați mers la companii care vă acordă consultanță de orice gen, completând formulare sau ducâns pe suport de hârtie acte de stare civilă și ale dvs, și ale rudelor, și ale întregii familii și niciodată nu v-ați pus întrebarea dacă aceste dosare, ulterior scanate, sunt cumva protejate/securizate?! (…) Și apropo credeți că acei angajați care muncesc în aceste companii nu au acces la aceste date?! E doar o ipoteză ca și multe altele”, a explicat Țurcanu.
Acesta notează că în domeniul securității cibernetice este lipsă de specialiști, ceea ce, la fel, este o problemă: „În 2024, Universitatea Tehnica a Moldovei a avut doar 27 de absolvenți de licență la Securitate Informațională! În 2026, vedem un interes mult mai mare, cu 253 de candidați admiși preliminar, dar specialiștii nu se formează peste noapte, chiar dacă aceasta este doar o parte mică a problemei actuale”.
Aproape un milion de IDNP-uri, vizate în tentative de extragere a datelor cu caracter personal
Date aferente a circa 750 000 de IDNP-uri au fost extrase în urma unui atac cibernetic din 19 – 23 octombrie, care a vizat mai multe servicii publice digitale. Despre acest lucru a anunțat Agenția de Guvernare Electronică (AGE) pe 27 octombrie.
Informațiile vizate includ date de identificare (nume, prenume, data și locul nașterii), date despre membri ai familiei de gradul 1, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilitate, permisul de conducere, fotografie, vehicule și companii deținute sau administrate, precum și informații financiare, inclusiv IBAN, datorii fiscale și istoric plăți MPay.
Potrivit AGE, în timpul atacului cibernetic nu au fost afectate informațiile cu privire la cardurile bancare.
În urma incidentului de securitate, Nicoleta Colomeeț, directoarea Agenției de Guvernare Electronică, a fost eliberată din funcție. Anunțul a fost făcut în ședința de miercuri, 28 octombrie, a Guvernului.