ULTIMA ORĂ Nicoleta Colomeeț, directoarea Agenției de Guvernare Electronică, pleacă din funcție în urma ultimului incident cibernetic
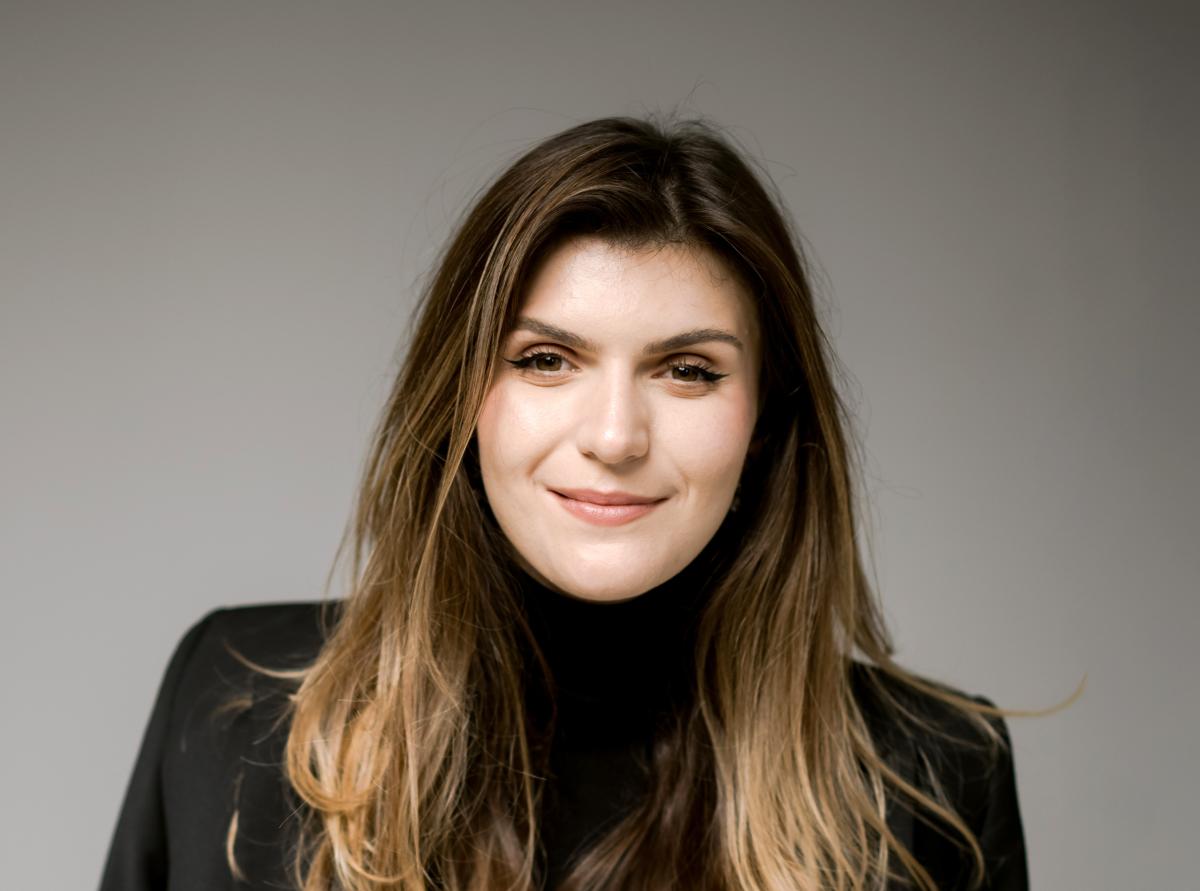
Nicoleta Colomeeț, directoarea Agenției de Guvernare Electronică (AGE), a fost eliberată din funcție în urma ultimului incident de securitate în care aproape un milion de IDNP-uri au fost vizate în tentative de extragere a datelor cu caracter personal. Anunțul a fost făcut în ședința de miercuri, 28 octombrie, a Guvernului.
Interimatul funcției va fi asigurat de către Artiom Cociu, care a fost consilier pentru managementul proiectelor al fostului premier Dorin Recean.
„Vom face anumite schimbări. Am convenit cu doamna Nicoleta Colomeeț, directoarea AGE, ca dumneaei să se retragă din funcție și temporar, ca interimat, va fi numit Artiom Cociu ca și director la AGE. Îi sunt recunoscător doamnei Colomeeț pentru tot ce a făcut în popularizarea serviciilor electronice. Cred că servicii ca EVO sau MCabinet sunt exact tipul de servicii care popularizează serviciile electronice.
Acum însă cred că trebuie să înclinăm mai mult balanța pe securitate. Cred că domnul Cociu are profilul de care avem nevoie pentru stinge aceste incendii. Îi mulțumesc doamnei Colomeeț și o rog să rămână implicată în această perioadă fierbinte și să asigure continuitatea proceselor”, a declarat Vasile Tofan în ședința Guvernului.
Nicoleta Colomeeț a deținut funcția de directoare a AGE începând cu 14 noiembrie 2024. Este expertă în dezvoltare și promovare de produse, certificată în transformare digitală, marketing de produs și brand. Potrivit AGE, Colomeeț a contribuit la lansarea și promovarea produselor digitale precum EVO și MIA Plăți Instant.
Anterior, AGE a anunțat că datele aferente a circa 750 de mii de IDNP-uri printre care date de identificare, statutul de asigurat, informații financiare, inclusiv IBAN-ul, au fost extrase în urma atacului cibernetic din 19 – 23 octombrie, care a vizat mai multe servicii publice digitale.
Potrivit estimărilor preliminare, au fost extrase neautorizat seturi de date aferente circa 750 000 de IDNP-uri. Informațiile vizate includ date de identificare (nume, prenume, data și locul nașterii), date despre membri ai familiei de gradul 1, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilitate, permisul de conducere, fotografie, vehicule și companii deținute sau administrate, precum și informații financiare, inclusiv IBAN, datorii fiscale și istoric plăți MPay.
Totuși, AGE afirmă că nu toate persoanele afectate au avut expuse toate aceste categorii de date. În timpul atacului cibernetic nu au fost afectate informațiile cu privire la cardurile bancare.