Incidentul cibernetic NU a afectat sistemele informaționale electorale și datele alegătorilor, anunță CEC
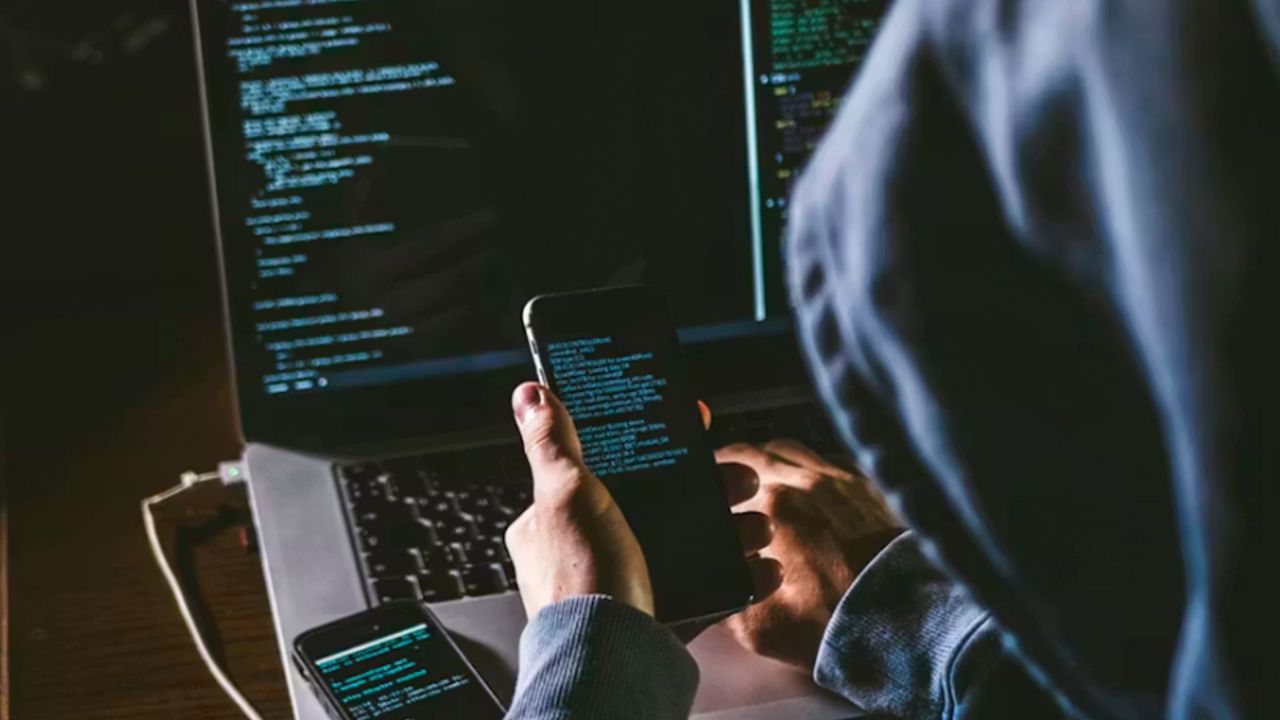
Comisia Electorală Centrală (CEC) informează că sistemele informaționale electorale nu au fost afectate, iar datele alegătorilor sunt în siguranță, în contextul incidentului de securitate cibernetică semnalat în ultimele zile, care a vizat mai multe servicii publice digitale ale statului.
„Integritatea, confidențialitatea și disponibilitatea datelor cu caracter personal ale alegătorilor nu au fost compromise, fiind asigurată continuitatea activităților de administrare a proceselor electorale, inclusiv funcționarea Registrului de Stat al Alegătorilor”, precizează CEC.
Protejarea datelor alegătorilor și gestionarea în condiții de siguranță a sistemelor informaționale reprezintă priorități instituționale.
Comisia Electorală Centrală menționează că își reafirmă angajamentul de a asigura securitatea infrastructurii informaționale pe care o gestionează, contribuind astfel la buna desfășurare a proceselor electorale și la consolidarea încrederii cetățenilor.
Aproape un milion de IDNP-uri, vizate în tentative de extragere a datelor cu caracter personal. Ce date au fost extrase și cum se pot proteja cetățenii?
Date aferente a circa 750 000 de IDNP-uri printre care date de identificare, statutul de asigurat, informații financiare, inclusiv IBAN-ul, au fost extrase în urma atacului cibernetic din 19 – 23 octombrie, care a vizat mai multe servicii publice digitale, anunță Agenția de Guvernare Electronică (AGE). Autoritățile continuă verificările și măsurile de securizare.
Ce date au fost extrase?
Potrivit estimărilor preliminare, au fost extrase neautorizat seturi de date aferente circa 750 000 de IDNP-uri. Informațiile vizate includ date de identificare (nume, prenume, data și locul nașterii), date despre membri ai familiei de gradul 1, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilitate, permisul de conducere, fotografie, vehicule și companii deținute sau administrate, precum și informații financiare, inclusiv IBAN, datorii fiscale și istoric plăți MPay.
Totuși, AGE afirmă că nu toate persoanele afectate au avut expuse toate aceste categorii de date. Potrivit AGE, în timpul atacului cibernetic nu au fost afectate informațiile cu privire la cardurile bancare.
Ce trebuie să facă cetățenii pentru a se proteja?
Autoritățile afirmă că vor informa persoanele afectate și vor comunica public despre rezultatele investigației, măsurile de protecție și restabilirea serviciilor.
Datele extrase pot fi folosite de persoane rău intenționate care se prezintă drept reprezentanți ai băncilor sau ai instituțiilor publice și solicită bani, parole, coduri de autentificare ori confirmarea unor operațiuni. De aceea, autoritățile îndeamnă cetățenii:
- să fie vigilenți la apeluri, SMS-uri și e-mailuri suspecte;
- să nu comunice parole sau coduri de autentificare;
- să nu acceseze linkuri nesolicitate și să nu autorizeze plăți la solicitarea unor persoane necunoscute;
- să verifice orice solicitare neobișnuită contactând direct instituția sau banca, prin canalele oficiale;
- să contacteze imediat prestatorul serviciului dacă observă tranzacții sau operațiuni pe care nu le recunosc;
- să nu reacționeze la mesaje sau apeluri alarmiste care invocă membri ai familiei, fără a verifica informațiile;
- să verifice direct cu persoana respectivă, pe numărul cunoscut, dacă cineva apropiat pretinde că are un număr sau un cont nou.