„Trebuie să tratăm securitatea cibernetică drept o chestiune de siguranță națională”. Ce spune Vasile Tofan despre atacul cibernetic de amploare
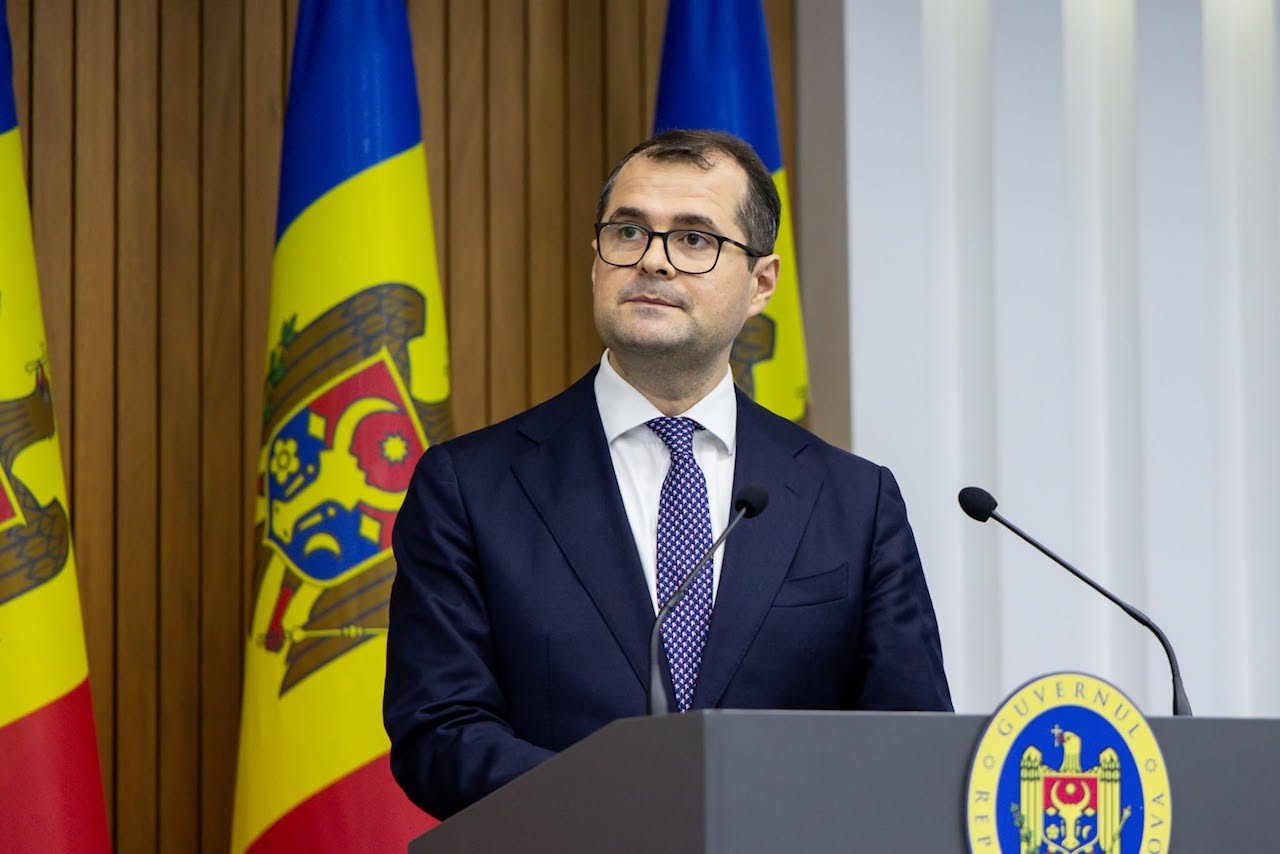
„R. Moldova este ținta unor atacuri cibernetice coordonate și de amploare”, afirmă prim-ministrul Vasile Tofan. În cadrul ședinței Guvernului din 28 octombrie, oficialul a anunțat că există indicii despre „o campanie mai largă, cu implicarea unor actori statali străini. Serviciile competente investighează inclusiv implicarea lor în incidentul recent”, în care aproape un milion de IDNP-uri au fost vizate în tentative de extragere a datelor cu caracter personal.
Comentând ultimul incident cibernetic, Tofan a declarat că sunt vizate nu doar datele cetățenilor R. Moldova, ci și infrastructura digitală a statului. Acesta a subliniat că securitatea cibernetică trebuie tratată drept o „chestiune de siguranță națională”.
„(…) Aceste atacuri sunt coordonate și se întâmplă inclusiv în cazul unor țări cu bugete mult mai mari, cu resurse mult mai mari decât ale noastre, ceea ce încă o dată accentuează cât de vulnerabili suntem cu resursele noastre mult mai limitate. Raportul ENISA, care este Agenția Europeană pentru Securitate Cibernetică vorbește despre 8200 de incidente doar în ultima perioadă de raportare, dintre care 2600 au vizat sectorul public.
Chiar dacă nu putem controla toate incidentele, avem obligația să fim maxim de transparenți în ceea ce privește lucrurile care s-au întâmplat, care sunt vulnerabilitățile și cum reacționăm ca stat la acestea. În perioada 19-23 octombrie, au fost o serie de atacuri care au vizat circa un milion de IDNP-uri. Datele preliminare indică că, în cazul a circa 750 de mii de IDNP-uri au fost extrase date. Asta nu înseamnă că 750 de mii de conturi MPass au fost sparte, asta înseamnă că în 750 de mii de cazuri cel puțin un element de date – numele, prenumele, anul nașterii – a fost extras. Atacatorii au exploatat vulnerabilități ale unor servicii digitale și au automatizat extragerea informațiilor, vulnerabilități care anterior puteau rămâne nedescoperite, greșeli sau omisiuni în codul sursă. Trebuie să înțelegem că aceste sisteme au milioane de rânduri de cod și au putut fi exploatate cu ajutorul inteligenței artificiale. Trebuie să recunoaștem că unele sisteme aveau aceste vulnerabilități și responsabilitatea noastră este să le remediem și să prevenim repetarea incidentului. Datele cardurilor bancare nu au fost compromise, pentru că nu sunt păstrate pe serverele Guvernului. Aceste date continuă să fie păstrate pe serverele băncilor sau a operatorilor sistemelor de plăți. Riscul principal este însă ca cetățenii să fie subiectul ingineriilor sociale – să primească SMS-uri, e-mail-uri sau apeluri de la potențiali fraudatori (…). Rog încă o dată toții cetățenii să fie maxim de vigilenți (…)”, a spus Tofan.
De asemenea, premierul Tofan a menționat măsurile luate de instituțiile competente pentru remedierea problemelor identificate.
„Pe 23 octombrie, am stopat extragerea neautorizată a datelor, am dispus verificarea a 82 de servicii cheie digitale și am deconectat preventiv 30 de servicii. Au urmat noi tentative, pe 25 și 27 octombrie, acestea fiind identificate și blocate. Majoritatea serviciilor vizate au fost remediate. Repunerea în funcție se face etapizat (…). MPass a fost restabilit, iar funcționalitățile care necesită verificări suplimentare sunt tratate separat. Echipele AGE, STISC și SIS lucrează coordonat. Am implicat expertiză tehnică inclusiv din partea sectorului privat. Vreau să fiu transparent. Este vorba despre compania Orange Systems. O fac fără niciun beneficiu financiar. Cred că este important să implicăm inclusiv cei mai buni specialiști în securitatea cibernetică pe care îi avem aici, în Moldova (…).
Avem nevoie de un Centru Național de Securitate Cibernetică. Nu este o entitate nouă, este o funcționalitate care va fi la ASC, care lucrează de ceva timp la asta. Suntem în ultima etapă de finalizare a acestui proiect (…). Ieri am avut ședința Centrului Național de Management al Crizelor. Am dat instrucțiuni ca să contractăm în timp cât mai rapid soluții de protecție, cum ar fi cloudflare, care nu costă mulți bani și ne-ar fi protejat în mare parte pentru a preveni un astfel de atac (…)”, a adăugat Tofan.
Potrivit lui Tofan, Nicoleta Colomeeț, directoarea AGE, a fost eliberată din funcție în urma incidentului de securitate.
Atac cibernetic de amploare: circa 750 de mii de IDNP-uri, extrase
Date aferente a circa 750 000 de IDNP-uri, inclusiv date de identificare, statutul de asigurat și informații financiare, inclusiv IBAN-ul, au fost extrase în urma atacului cibernetic din perioada 19–23 octombrie, care a vizat mai multe servicii publice digitale, anunță Agenția de Guvernare Electronică (AGE). În prezent, autoritățile continuă verificările și măsurile de securizare.
Potrivit estimărilor preliminare, au fost extrase fără autorizare seturi de date aferente a circa 750 de mii de IDNP-uri. Informațiile vizate includ date de identificare (numele, prenumele, data și locul nașterii), date despre membrii familiei de gradul întâi, statutul de asigurat, medicul de familie, prestațiile sociale, pensiile, dizabilitatea, permisul de conducere, fotografia, vehiculele și companiile deținute sau administrate, precum și informații financiare, inclusiv IBAN-ul, datoriile fiscale și istoricul plăților prin MPay. AGE susține însă că nu toate persoanele afectate au avut expuse toate aceste categorii de date.
De asemenea, în contextul verificărilor suplimentare privind siguranța și securitatea serviciilor publice digitale, AGE a anunțat că a decis să dezactiveze temporar autentificarea în MPass prin opțiunile: doi pași și aplicația EVOSign.
„Această măsură preventivă ne permite să efectuăm verificări suplimentare și să consolidăm securitatea serviciului guvernamental de autentificare și control al accesului MPass”, susțin reprezentanții Agenției.