„Răspunsul neoficial a fost că nu avem buget. Dar cred că pe atacatori nu-i interesează dacă este buget sau nu”. Interacțiunea unui specialist IT cu statul după ce a semnalat breșe de securitate în serviciile guvernamentale
După atacul cibernetic de amploare din R. Moldova, în care au fost vizate mai multe platforme și servicii publice digitale gestionate de Agenția de Guvernare Electronică (AGE), un specialist IT stabilit de mai mulți ani în Olanda susține că în urmă cu câteva luni a sesizat Serviciul Tehnologia Informației și Securitate Cibernetică (STISC) în legătură cu mai multe vulnerabilități identificate la un serviciu guvernamental. Acesta afirmă că nu a primit niciun răspuns din partea instituției, în afară de un tichet prin care a fost confirmată înregistrarea unui potențial incident de securitate.
Totuși, Afanasie Beșleaga consideră că atacul cibernetic prin care au fost sustrase datele personale a sute de mii de cetățeni ai R. Moldova, „cel mai probabil”, nu ar fi putut fi prevenit și că vulnerabilitățile identificate de el nu au fost exploatate în cadrul incidentului. De asemenea, el este de părere că în spatele acestuia nu s-a aflat un actor statal, întrucât „nu este de o complexitate mare”, și că atacul cibernetic putea fi organizat chiar și de un elev.
ZdG nu a reușit să obțină date de la unele instituții ale statului privind investițiile autorităților în securizarea datelor cetățenilor și a serviciilor publice. „Răspunsul neoficial a fost că nu avem buget”, afirmă Afanasie Beșleaga că i s-a răspuns atunci când a discutat cu reprezentanții unor instituții din domeniu despre investițiile în securizarea informațiilor. „Dar cred că pe atacatori nu-i interesează dacă este buget sau nu”, spune acesta.
„Am identificat vulnerabilități, câteva dintre ele – critice”
Afanasie Beșleaga este stabilit de șapte ani în Țările de Jos. Atât în R. Moldova, cât și în Olanda este fondatorul unor companii în domeniul tehnologiilor informaționale. „Am activat și activez în continuare în securitatea cibernetică. Am lucrat atât pe partea defensivă, cât și ofensivă”, afirmă Afanasie.
La câteva zile după producerea celui mai mare atac cibernetic din istoria R. Moldova, pe 27 octombrie, Afanasie Beșleaga a publicat un mesaj pe rețeaua profesională de socializare LinkedIn, în care anunța că, înainte de incident, identificase mai multe vulnerabilități, unele dintre ele critice, care ar fi putut pune în pericol inclusiv datele cu caracter personal ale cetățenilor. Bărbatul susține că a transmis un raport către o instituție responsabilă, iar în cadrul unei conferințe de la București a discutat cu mai mulți participanți, cărora le-a vorbit despre unele probleme.
„[…] Am petrecut ceva timp în R. Moldova în acest an și, la fel ca toți cei de acolo, a trebuit să instalez aplicații pentru a putea rezolva lucruri de bază. În februarie, o aplicație de securitate își livra actualizările printr-o conexiune HTTP necriptată […]. Am trimis e-mailuri și rapoarte instituțiilor responsabile de protejarea acestor date și le-am contactat și telefonic. Nu am primit niciodată o confirmare cu privire la ce anume a fost remediat sau măcar dacă problema urma să fie soluționată. Am identificat și alte vulnerabilități, câteva dintre ele critice, iar una dintre acestea ar fi putut pune în pericol datele cu caracter personal ale cetățenilor la scară națională. Totuși, nu am mers mai departe pentru a confirma amploarea exactă a problemei.
În martie am primit o invitație din partea Moldova IT Park la conferința „AI & Big Data” de la București. Au participat vorbitori din Moldova, România și Ucraina, iar unele dintre prezentări au abordat modul în care sunt construite și îmbunătățite platformele. După eveniment, am discutat cu câțiva dintre participanți, le-am povestit despre vulnerabilitățile majore pe care le identificasem și le-am spus că sunt dispus să ofer mai multe detalii. Răspunsul a fost: «Vom reveni cu un mesaj.» Nimeni nu a făcut-o […]”, a transmis Beșleaga.
„Eu am sesizat despre alte vulnerabilități mult mai complexe”
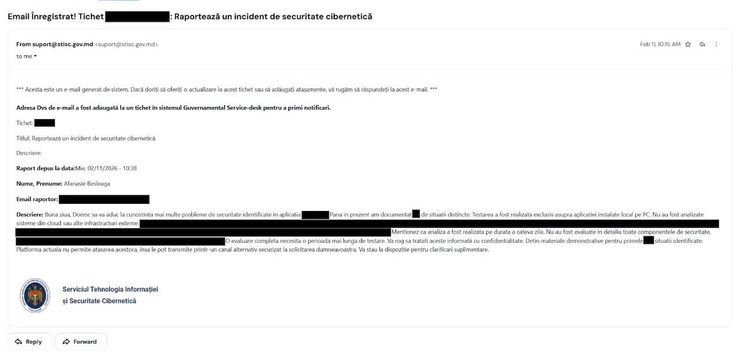
Într-o discuție cu Ziarul de Gardă, Afanasie Beșleaga a precizat că pe 11 februarie 2026 a expediat un e-mail Serviciului Tehnologia Informației și Securitate Cibernetică (STISC), la care a anexat informații despre mai multe vulnerabilități pe care le identificase la un serviciu guvernamental. Bărbatul susține însă că a primit un tichet automat de confirmare și a așteptat răspuns, însă nimeni nu l-a mai contactat. Acesta ne-a prezentat și o captură de ecran care confirmă raportarea unui potențial incident de securitate.
„La începutul lunii martie am mers la o conferință, unde am comunicat cu o persoană din sistem despre alte posibile vulnerabilități, pentru că trebuie să fie confirmate de către autorități, și mi-a răspuns că voi fi contactat. Ulterior, pe 27 martie, dacă nu greșesc, am sunat la STISC și am comunicat cu persoane din conducere și le-am spus despre aceste vulnerabilități. Mi s-a spus să trimit un e-mail, unde am făcut referință și la vulnerabilitățile găsite anterior și la vulnerabilitatea în aplicația EVO – care a fost doar comunicată, nu raportată, pentru că, dacă am fost ignorat prima oară, nu am mai stat câteva zile să scriu un alt raport. Răspunsul neoficial a fost că nu avem buget. Dar cred că pe atacatori nu-i interesează dacă este buget sau nu”, afirmă Afanasie.
Întrebat dacă crede că atacul cibernetic ar fi putut fi evitat în cazul în care autoritățile ar fi luat în considerare vulnerabilitățile semnalate de el, specialistul IT a răspuns că, „cel mai probabil, nu”. Acesta consideră că vulnerabilitățile identificate de el nu au fost exploatate în cadrul atacului cibernetic.
„Eu am sesizat despre alte vulnerabilități, mult mai complexe, din punctul meu de vedere, și care ar avea și un impact mai mare […]. Dacă e să vorbim despre faptul că ar fi schimbat sau nu situația, cred că cel mai mare impact ar fi avut dacă se întreprindeau anumite măsuri când se vedea că sunt goluri, breșe în anumite comunicații sau decizii la nivel de structuri ale statului”, mai spune acesta.
De asemenea, Afanasie consideră că în spatele atacului cibernetic nu s-a aflat un actor statal și că, în prezent, identitatea online poate fi ascunsă ușor.
„De obicei, în spatele actorilor statali stau APT-uri (Amenințare Persistentă Avansată, n.r.), care sunt niște organizații foarte bine structurate, controlate și extrem de capabile. Deci, ei nu bat la ușă de zeci sau mii de ori, ei deja sunt în casa ta. Dacă e să vorbim despre alte date care au fost făcute publice, precum sunt IOC (Indicator de Compromitere, n.r.), cel mai probabil, acest atac se investighează în baza IP-urilor. Sunt IP-uri, hash-uri, domenii, URL-uri, care ar putea duce la un actor statal sau altul, ori la o organizație criminală sau alta, dacă se lasă anumite urme […]. Este foarte ușor să-ți ascunzi identitatea online în ziua de astăzi […].
Cu ajutorul AI-ului și având în vedere atacul, care, din punctul meu de vedere, nu este de o complexitate foarte mare, poate fi vorba și despre un elev de școală, din perspectiva mea. Actorii statali au alte tactici și tehnici și au anumite patternuri care pot fi detectate de către persoanele care investighează acest caz. Din ceea ce am văzut, nu s-a ajuns atât de departe. De regulă, statistic vorbind, acești actori stau ascunși șase sau zece luni și chiar ani de zile până o să fie găsiți. Și dacă o să fie găsiți […]. Ei au acces la soluții extrem de performante și nu sunt detectați atât de ușor”, afirmă acesta.
Potrivit specialistului IT, testele de securitate în cadrul aplicațiilor guvernamentale ar trebui efectuate o dată pe an. Bărbatul susține că, în opinia sa, aplicația EVO este destul de performantă, însă n-a fost testată suficient pentru a fi folosită.
„E binevenit dacă ai o echipă a ta sau câteva persoane care pot să testeze asta încontinuu, adică să fie o echipă dedicată doar pentru asta sau de instituția care îți vinde acest soft, dar, de regulă, se face de către o echipă terță de consultanță, care este foarte bună și specializată. Sunt foarte multe în Europa.
Dacă e să vorbim despre EVO, este o aplicație destul de performantă, dar nu a fost testată suficient până a fi utilizată. Cred că măsurile care au fost comunicate public au mai mult menirea de a minimaliza impactul […]. Pentru a preveni un atac, trebuie să ai un sistem mai sigur, iar pentru a avea un sistem mai sigur, trebuie să fie testat”, subliniază Afanasie.
Cât a investit statul în securizarea datelor?
A investit statul suficient în securitate în procesul digitalizării? Potrivit Planului de Achiziții Publice pentru anul 2026, publicat de AGE, pentru serviciile de mentenanță corectivă, preventivă și adaptivă a Platformei Guvernamentale de Plăți Electronice (MPay) au fost alocați 1,66 milioane de lei. Încă 1,59 milioane de lei au fost prevăzuți pentru serviciile de mentenanță adaptivă a serviciilor platformei guvernamentale.
ZdG nu a identificat pe site-urile gestionate de Agenția Achiziții Publice contracte privind securizarea sau protecția datelor. Conform informațiilor ZdG obținute în urma discuțiilor cu reprezentanții AGE, în 2025, instituția a făcut modificări în organigrama instituțională, iar echipa de securitate a informației a fost suplinită, aceasta având rolul de „a face testări de un anumit nivel de securitate”, iar „serviciile vizate direct au fost dezvoltate anterior, fiind supuse testărilor de securitate”.
Într-un răspuns la o solicitare de informații a ZdG, reprezentanții AGE ne-au spus că, în ultimii doi ani au fost efectuate, în mai multe etape, evaluări și testări de securitate asupra Platformei de dezvoltare a serviciilor electronice (PDSE) și a unor servicii dezvoltate pe aceasta, inclusiv cu implicarea unor companii specializate externe. Aceștia nu ne-au oferit date exacte privind cheltuielile pentru securitate, menționând că soluționarea incidentelor, în cadrul activităților de monitorizare și suport tehnic asigurate non-stop, revine STISC.
„(…) În aprilie 2025 au fost realizate analize ale codului sursă și teste de penetrare, iar în aprilie 2026, la inițiativa AGE și ASC (Agenția pentru Securitate Cibernetică) au fost efectuate teste de penetrare de către o altă companie specializată externă. Rezultatele acestor evaluări nu au arătat vulnerabilități critice (…).
(…) Conform Regulamentului privind administrarea tehnică și menținerea resurselor și sistemelor informaționale de stat, aprobat prin HG 414/2018, precum și cu prevederile acordurilor încheiate între AGE și STISC, în sarcina STISC, în calitate de administrator tehnic, sunt stabilite atribuții privind asigurarea securității infrastructurii, prin:
- aplicarea și gestionarea regulilor de filtrare a traficului de rețea la nivelul infrastructurii;
- aplicarea și gestionarea regulilor specifice de filtrare a traficului web;
- controlul accesului;
- aplicarea mecanismelor de protecție împotriva atacurilor DoS/DDoS;
- aplicarea și gestionarea mecanismelor de prevenire și detectare a intruziunilor (IPS/IDS);
- raportarea incidentelor de securitate către posesor;
- soluționarea incidentelor în cadrul activităților de monitorizare și suport tehnic în regim 24/7.
Iar conform HG 482/2020, STISC a fost desemnat în calitate de Centru guvernamental de răspuns la incidentele cibernetice (CERT Gov), fiind învestit cu atribuții privind prevenirea, identificarea, analiza și reacția la incidentele cibernetice la nivel guvernamental. Potrivit pct. 5 subpct. 16¹) din măsurile aprobate prin HG nr. 482/2020, CERT Gov asigură securitatea rețelelor și a sistemelor informatice proprietate a statului la nivel guvernamental. De asemenea, pct. 11 subpct. 3) lit. b) stabilește expres, în cadrul măsurilor de contracarare, identificarea la timp a amenințărilor sau atacurilor cibernetice și blocarea manifestării acestora”, se spune în răspunsul pentru ZdG.
Potrivit AGE, restabilirea serviciilor publice digitale „se face treptat, pe măsură ce sunt finalizate verificările de securitate”.
„Săptămâna trecută, 61 din cele 82 de servicii afectate de deconectările temporare au revenit online. Azi, 5 noiembrie, ori cel târziu, pe 6 noiembrie, urmează să fie restabilit accesul digital la ultimele 21 servicii publice digitale. Prioritatea AGE este reluarea accesului online cât mai curând posibil, în condiții de siguranță pentru cetățeni”, susțin reprezentanții Agenției.
Nicoleta Colomeeț, fosta directoare a AGE, afirmă că este dificil de stabilit cine s-a aflat în spatele atacului cibernetic. „Este dificil de determinat, pentru că trebuie să mergi până la firul ierbii și să identifici IP–urile exacte de pe care au fost desfășurate atacurile. Nu este mandatul nostru să spunem dacă este actor statal sau nu este actor statal […]. Raportul final trebuie să fie publicat, trebuie să fie analizat, iar eventual, în baza raportului, trebuie să se pronunțe și alte instituții […]. Dacă nu ar fi fost acest atac, ar fi fost altul […]. Vedem o serie de atacuri atât pe continent, cât și în afara continentului. Nu știu dacă acum obiectivul este să ne concentrăm pe aspectul dacă atacul putea fi prevenit direct. Întrebarea este cum ne fortificăm și cum ne asigurăm să fim mai atenți la celelalte”, ne-a spus Colomeeț, care a plecat din funcție după atacul cibernetic.
Șeful ASC despre cheltuielile pentru securitate și vulnerabilități
Mihai Lupașcu, directorul Agenției pentru Securitate Cibernetică (ASC), a precizat pentru ZdG că implementarea măsurilor de securitate cibernetică reprezintă responsabilitatea fiecărei entități în parte, fără a exista un buget centralizat destinat acestui scop la nivel național.
Potrivit lui Lupașcu, în ceea ce privește ASC, bugetul total alocat pentru anul 2026 constituie aproximativ 27 de milioane de lei, fiind repartizat după cum urmează: cheltuieli de personal – 17 milioane de lei și cheltuieli pentru întreținerea instituției și implementarea proiectelor de securitate cibernetică – 10 milioane de lei.
Întrebat dacă în ultimul an pe platforma agenției pe care o conduce au fost raportate vulnerabilități care ar fi putut fi exploatate în cadrul atacului cibernetic, Lupașcu a precizat că vulnerabilitățile exploatate în incidentul care a vizat AGE nu au fost notificate către ASC nici prin platforma web, nici prin alte canale de comunicare.
„În schimb, pe parcursul anului 2026, ASC a scanat resursele informaționale expuse public ale furnizorilor de servicii din sectoarele critice, identificând peste 100 de vulnerabilități critice și de nivel înalt și transmițând aproximativ 150 de notificări și avertizări pentru remedierea acestora.
De asemenea, au fost analizate peste 20 de mii de conturi compromise, iar instituțiilor vizate le-au fost transmise informații și recomandări de remediere. Pentru consolidarea igienei cibernetice au fost instruiți peste 3000 de angajați și desfășurate 25 de campanii de simulare a atacurilor de phishing și inginerie socială.
În urma publicării pe 21 octombrie 2026 a două vulnerabilități critice care afectează tehnologia PHP, ASC a evaluat riscurile și a doua zi a notificat furnizorii de servicii cu privire la necesitatea verificării urgente a infrastructurilor IT și a soluțiilor software utilizate, inclusiv a celor gestionate de terți. Avertizările au fost transmise atât entităților vizate, cât și publicului, prin canalele oficiale ale ASC”, declară directorul ASC.
Potrivit lui, tentativele de atacuri cibernetice sunt constante, în special în contextul apariției unor vulnerabilități noi. „În ceea ce privește incidentul care a vizat AGE, nu au fost disponibile informații privind vulnerabilitățile exploatate și nici indicii care să permită anticiparea unui atac de o asemenea amploare”, accentuează acesta.
Întrebat când au fost efectuate ultimele audituri de securitate, Lupașcu a declarat că pe parcursul anului 2026 instituția a participat la evaluarea nivelului de securitate cibernetică.
„R. Moldova a transpus cadrul normativ european în domeniul securității cibernetice, bazat pe Directiva NIS2. În conformitate cu acest cadru, autoritatea națională de securitate cibernetică are, printre alte atribuții, responsabilitatea de a identifica și desemna furnizorii de servicii din sectoarele critice, atât din sectorul public, cât și din cel privat […]. Pe parcursul anului 2026, ASC a participat la evaluarea nivelului de securitate cibernetică a entităților din sectorul energetic, contribuind la identificarea deficiențelor de securitate și la formularea recomandărilor necesare pentru consolidarea rezilienței cibernetice a sectorului”, susține Lupașcu.
Pentru a afla date exacte despre investițiile în securizarea informațiilor și a serviciilor digitale, ZdG a expediat o solicitare de informații și către STISC. Până luni dimineață, 9 noiembrie, nu am primit un răspuns.
Expert: „Prea puțină atenție s-a acordat domeniului protecției datelor și măsurilor de securitate”
Sergiu Bozianu, președintele Asociației pentru Protecția Vieții Private, a declarat anterior pentru ZdG că cei care au penetrat și au spart baza de date poartă, în primul rând, răspundere pentru atacul cibernetic.
„Ei, în primul rând, trebuie să fie identificați. Dar, la mod practic, răspunderea administrativă și juridică cade pe deținătorul registrului de stat și a integratorului, deci AGE, celelalte instituții, cum ar fi STISC, ASC, Centrul Național pentru Protecția Datelor. Acestea sunt instituțiile vizate care trebuie să ne ofere răspuns. Uitați-vă, nu vreau sa fiu răutăcios în această situație, dar, mai devreme sau mai târziu, acest incident urma să se întâmple, eu chiar aș spune că el s-a intamplat tardiv, prea puțină atenție s-a acordat domeniului protecției datelor și măsurilor de securitate”, puncta Bozianu.
Cel mai mare atac cibernetic din istoria R. Moldova
Potrivit AGE, în perioada 19–23 octombrie, conform estimărilor preliminare, au fost extrase seturi de date asociate unui număr de circa 750 de mii de IDNP-uri. Informațiile vizate includ date de identificare, precum numele, prenumele, data și locul nașterii, datele despre membrii familiei de gradul I, permisul de conducere, fotografia, companiile deținute sau administrate, precum și informații financiare, inclusiv codul IBAN, datoriile fiscale și istoricul plăților prin MPay. Potrivit instituției, informațiile privind cardurile bancare nu au fost afectate, întrucât plățile cu cardul prin MPay și EVO sunt procesate prin sistemele securizate ale băncilor, iar platforma guvernamentală nu stochează aceste informații sensibile. Prim-ministrul Vasile Tofan a anunțat că există indicii privind implicarea unor actori statali străini în atacul cibernetic, iar organele competente investighează acest aspect.
Potrivit președintei Maia Sandu, datele a peste 450 de mii de cetățeni au fost accesate în urma atacului cibernetic asupra sistemelor guvernamentale din octombrie. Conform șefei statului, cifra este mai mică decât cea vehiculată anterior, dar rămâne una semnificativă. AGE urmează să notifice persoanele vizate.
„Comunicarea instituțiilor statului despre incident a fost întârziată și nu a răspuns tuturor îngrijorărilor oamenilor. Lipsa unui protocol de comunicare pentru asemenea situații a dus la ezitări și reacții. Ultimele evaluări arată că au fost accesate date a peste 450 de mii de cetățeni, o cifră mai mică decât cea care s-a vehiculat în ultimele zile, dar oricum este o cifră mare. Acești oameni urmează să fie notificați de către AGE”, a precizat Maia Sandu.
Potrivit președintei, atacul a scos la iveală probleme structurale și de guvernanță în infrastructura digitală a statului. Sistemele verificau aplicația care solicita date, dar nu și identitatea utilizatorului sau dreptul acestuia de a accesa informațiile.
„Astfel, o singură aplicație cu acces defect a deschis registrele a cel puțin 10 instituții. Atacatorul, având un set de IDNP-uri, a intrat în sistem și a extras date pe care ulterior le-a folosit pentru a pătrunde mai departe și a extrage dosare complete”, a explicat Sandu.
Președinta a prezentat și cronologia atacului. Potrivit acesteia, solicitările automate, provenite de la peste 638 de adrese IP care ascundeau sursa reală, au început în seara zilei de 19 octombrie.
Pe 4 noiembrie, după audierea reprezentanților instituțiilor responsabile de securitatea cibernetică, președintele Comisiei parlamentare pentru securitate națională, apărare și ordine publică, Lilian Carp, a declarat că atacul a fost lansat din afara Republicii Moldova. Unele adrese IP folosite de atacatori au fost identificate în țări pe care deputatul le-a numit „mai exotice”.
Carp a precizat că cele aproximativ 750 de mii de seturi de date nu reprezintă neapărat tot atâtea persoane afectate, deoarece datele unei persoane puteau fi accesate de mai multe ori, prin intermediul unor platforme diferite.