Lilian Carp, după audierea unor instituții responsabile privind incidentul cibernetic: „Atacul a fost făcut din afara R. Moldova. O parte din IP-uri au fost identificate în țări exotice”
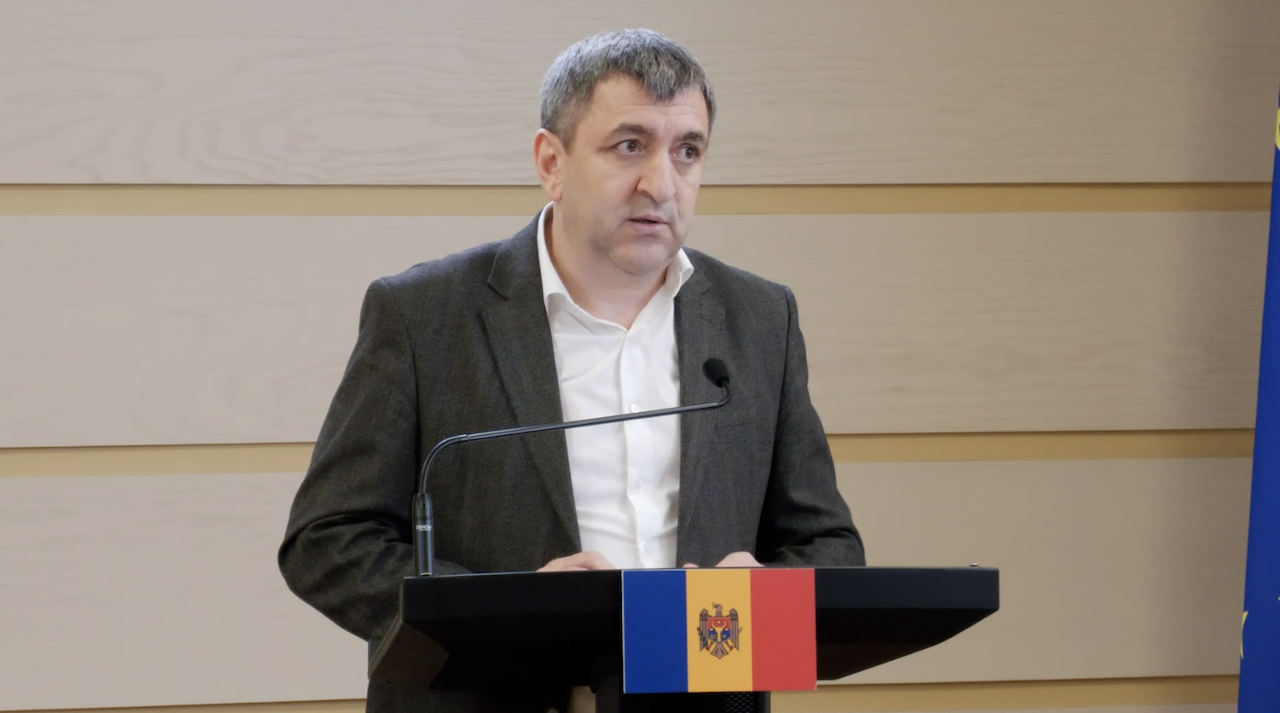
După audierea autorităților publice competente privind cauzele și consecințele recentelor atacuri cibernetice asupra sistemelor informaționale de stat, Lilian Carp, președintele Comisiei securitate națională, apărare și ordine publică, a anunțat miercuri, 4 noiembrie, că s-a stabilit că atacul cibernetic a fost lansat din afara R. Moldova. Potrivit acestuia, unele dintre adresele IP au fost identificate în „țări mai exotice”.
Potrivit deputatului PAS, cele aproximativ 750 de mii de seturi de date nu înseamnă că au fost accesate datele a 750 de mii de persoane, pentru că numărul de accesări nu corespunde cu numărul persoanelor vizate de atac. „O persoană poate fi accesată de mai multe ori pe diferite platforme. Numărul este mult mai mic”, susține acesta. Autoritățile urmează să contracteze o companie de audit care, în termen de 15 zile de la contractare, va stabili numărul exact al persoanelor ale căror date au fost accesate. „Numărul este mai puțin de jumătate decât numărul de accesări, asta o putem spune cu certitudine”, menționează Carp.
De asemenea, deputatul a solicitat organelor de drept să investigheze nu doar atacatorii, ci și eventualele neglijențe din cadrul instituțiilor responsabile de securitatea cibernetică.
„Modul în care a fost organizată monitorizarea securității proceselor operaționale, capacitatea instituțiilor și colaborarea dintre instituțiile responsabile rămâne un semn de întrebare, în condițiile în care instituțiile nu au observat că numărul de accesări este mai ridicat, așa cum era de regulă într-o zi. Conform informațiilor obținute, în mare parte, au loc câte 20-40 de mii de accesări. Când a avut loc sustragerea, timp de patru zile, au avut loc în jur de șase milioane de accesări din partea unui anumit număr de conturi IP, care au generat IDNP-uri false, prin intermediul cărora a avut loc acest atac cibernetic. Rămâne un semn de întrebare de ce instituțiile nu au observat nemijlocit procesul de accesare a unui număr imens care depășește de câteva zeci de ori dacă nu sute pe parcursul unei zile (…). Instituțiilor de drept le-a fost recomandat, în contextul cauzei penale care a fost deschisă, să studieze toate modalitățile despre felul cum a avut loc acest atac cibernetic și despre persoanele care stau în spatele atacului, pentru că un asemenea atac, produs într-un mod destul de silențios, lasă multe semne de întrebare cum instituțiile s-au coordonat între ele atunci când au văzut un număr de accesări atât de mare (…).
În procesul de audiere, a fost invocat faptul că atacatorii folosesc inteligența artificială asupra infrastructurii cibernetice critice, dar aceasta nu este o scuză, în condițiile în care aceleași instrumente, pentru a răspunde atacurilor cibernetice, le au și instituțiile statului (…). În prezent, se cunoaște că atacul cibernetic a fost făcut din afara R. Moldova, dar sunt necesare investigații suplimentare, pentru că o parte din acele IP-uri care au fost făcute, sunt identificate și în țări mai exotice. Este necesar de stabilit de către cine au fost cumpărate aceste IP-uri, pentru a ajunge la comanditarul principal (…). La etapa actuală sunt cunoscute conturile și IP-urile de pe care au fost făcute, dar acest lucru încă nu permite identificarea atacatorilor în sine (…). Acele țări exotice care astăzi sunt cunoscute de către instituțiile de drept încă nu permit să identificăm nemijlocit (cine se află în spatele atacului, n.r.), de aceea instituțiile de drept vor veni cu date suplimentare (…).
Deci, instituțiile nu au reacționat atunci când au văzut un număr de accesări mai mare decât este specific într-o zi (…). Urmează ca organele de drept să identifice nu doar cine a făcut atacul cibernetic, dar și cine se face vinovat de faptul că nu a reacționat atunci când numărul de accesări era atât de mare (…)”, a spus Carp în cadrul unui briefing de presă.
Potrivit unui comunicat al PAS, concluziile principale ale audierilor sunt următoarele:
- Lipsa de reacție a instituțiilor;
- Utilizarea inteligenței artificiale de către atacatori nu este o scuză;
- Serviciul guvernamental de jurnalizare MLog, care păstrează istoricul și trasabilitatea tuturor acțiunilor, va permite identificarea exactă a modului în care s-a intrat neautorizat în baza de date;
- Atacul a fost realizat din afara țării, folosind IP-uri din țări „mai exotice”. Organele de drept urmează să investigheze cine a cumpărat aceste IP-uri pentru a ajunge la comanditarul principal.
Potrivit Agenției de Guvernare Electronică, în perioada 19–23 octombrie, au fost interpelate aproximativ un milion de IDNP-uri, în încercarea de a extrage neautorizat seturi de date cu caracter personal ale cetățenilor. Conform estimărilor preliminare, au fost extrase seturi de date pentru circa 750 de mii de IDNP-uri. Informațiile vizate includ date de identificare, precum numele, prenumele, data și locul nașterii, date despre membrii familiei de gradul I, permisul de conducere, fotografia, companiile deținute sau administrate, precum și informații financiare, inclusiv codul IBAN, datoriile fiscale și istoricul plăților prin MPay.
Potrivit instituției, informațiile privind cardurile bancare nu au fost afectate, întrucât plățile cu cardul prin MPay și EVO sunt procesate prin sistemele securizate ale băncilor, iar platforma guvernamentală nu stochează aceste informații sensibile. Astfel, simpla cunoaștere a unui cod IBAN nu permite accesarea contului bancar sau efectuarea unor transferuri neautorizate. IBAN-ul este utilizat în mod obișnuit pentru încasări și transferuri, inclusiv pentru donații.
Prim-ministrul Vasile Tofan a anunțat că există indicii privind implicarea unor actori statali străini în atacul cibernetic, iar organele competente investighează acest aspect.