A fost vizată și Maia Sandu de atacul cibernetic? Răspunsul șefei statului
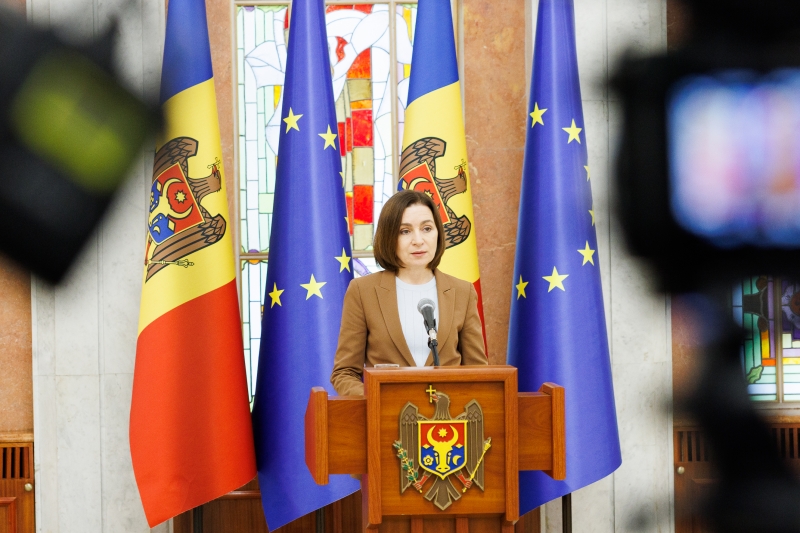
„Încă nu am primit un e-mail de la Agenția de Guvernare Electronică”. Astfel a răspuns președinta Maia Sandu atunci când a fost întrebată dacă datele sale personale au fost extrase în cadrul atacului cibernetic. Declarația a fost făcută vineri, 6 noiembrie, în cadrul unui briefing de presă după ședința Consiliului Național de Securitate (CNS).
„Încă nu am primit un e-mail de la Agenția de Guvernare Electronică. Cred că Agenția trebuia să trimită acest e-mail cât mai rapid. Înțeleg că toată lumea era ocupată să oprească acest atac, să reducă vulnerabilitățile, dar a trecut prea mult timp. Am obținut astăzi de la Agenția de Guvernare Electronică o confirmare sau o promisiune că toți cei ale căror date au fost accesate vor primi un e-mail în care acest lucru va fi recunoscut”, a declarat Maia Sandu.
Întrebată dacă, în cadrul ședinței CNS, s-a discutat despre posibilitatea ca cetățenii afectați de atacul cibernetic să solicite despăgubiri de la stat, șefa statului a răspuns: „Nu am discutat, nu știu care sunt prevederile contractuale. Nu știu care ar fi soluția juridică, dacă este justificată prin prevederile contractuale”.
Potrivit șefei statului, datele a peste 450 de mii de cetățeni au fost accesate în urma atacului cibernetic asupra sistemelor guvernamentale din octombrie. Potrivit Maiei Sandu, cifra este mai mică decât cea vehiculată anterior, dar rămâne una semnificativă. Agenția de Guvernare Electronică (AGE) urmează să notifice persoanele vizate.
„Comunicarea instituțiilor statului despre incident a fost întârziată și nu a răspuns tuturor îngrijorărilor oamenilor. Lipsa unui protocol de comunicare pentru asemenea situații a dus la ezitări și reacții. Ultimele evaluări arată că au fost accesate date a peste 450 de mii de cetățeni, o cifră mai mică decât cea care s-a vehiculat în ultimele zile, dar oricum este o cifră mare. Acești oameni urmează să fie notificați de către AGE”, a precizat Maia Sandu.
Potrivit președintei, atacul a scos la iveală probleme structurale și de guvernanță în infrastructura digitală a statului. Sistemele verificau aplicația care solicita date, dar nu și identitatea utilizatorului sau dreptul acestuia de a accesa informațiile.
„Astfel, o singură aplicație cu acces defect a deschis registrele a cel puțin 10 instituții. Atacatorul, având un set de IDNP-uri, a intrat în sistem și a extras date pe care ulterior le-a folosit pentru a pătrunde mai departe și a extrage dosare complete”, a explicat Sandu.
Președinta a prezentat și cronologia atacului. Potrivit acesteia, solicitările automate, provenite de la peste 638 de adrese IP care ascundeau sursa reală, au început în seara zilei de 19 octombrie.
Atacul cibernetic, lansat din afara R. Moldova
Incidentul a vizat sistemele informaționale ale statului în perioada 19–23 octombrie. AGE a comunicat anterior că, în timpul atacului, au fost interpelate aproximativ un milion de IDNP-uri, în încercarea de a extrage neautorizat date cu caracter personal. Estimările preliminare indicau că au fost extrase seturi de date asociate cu aproximativ 750 de mii de IDNP-uri.
Miercuri, 4 noiembrie, după audierea reprezentanților instituțiilor responsabile de securitatea cibernetică, președintele Comisiei parlamentare pentru securitate națională, apărare și ordine publică, Lilian Carp, a declarat că atacul a fost lansat din afara Republicii Moldova. Unele adrese IP folosite de atacatori au fost identificate în țări pe care deputatul le-a numit „mai exotice”.
Carp a precizat că cele aproximativ 750 de mii de seturi de date nu reprezintă neapărat tot atâtea persoane afectate, deoarece datele unei persoane puteau fi accesate de mai multe ori, prin intermediul unor platforme diferite.
Potrivit deputatului, urmează să fie contractată o companie de audit care va stabili numărul exact al persoanelor ale căror date au fost accesate. Organele de drept urmează să investigheze atât persoanele implicate în atac, cât și eventualele neglijențe ale instituțiilor responsabile de securitatea cibernetică.