Andrei Curăraru, după atacurile cibernetice recente: „Avem sute de mii de moldoveni ale căror date au ajuns în mâini străine… Este nevoie de capacitate, acolo unde se pare că era lipsă”
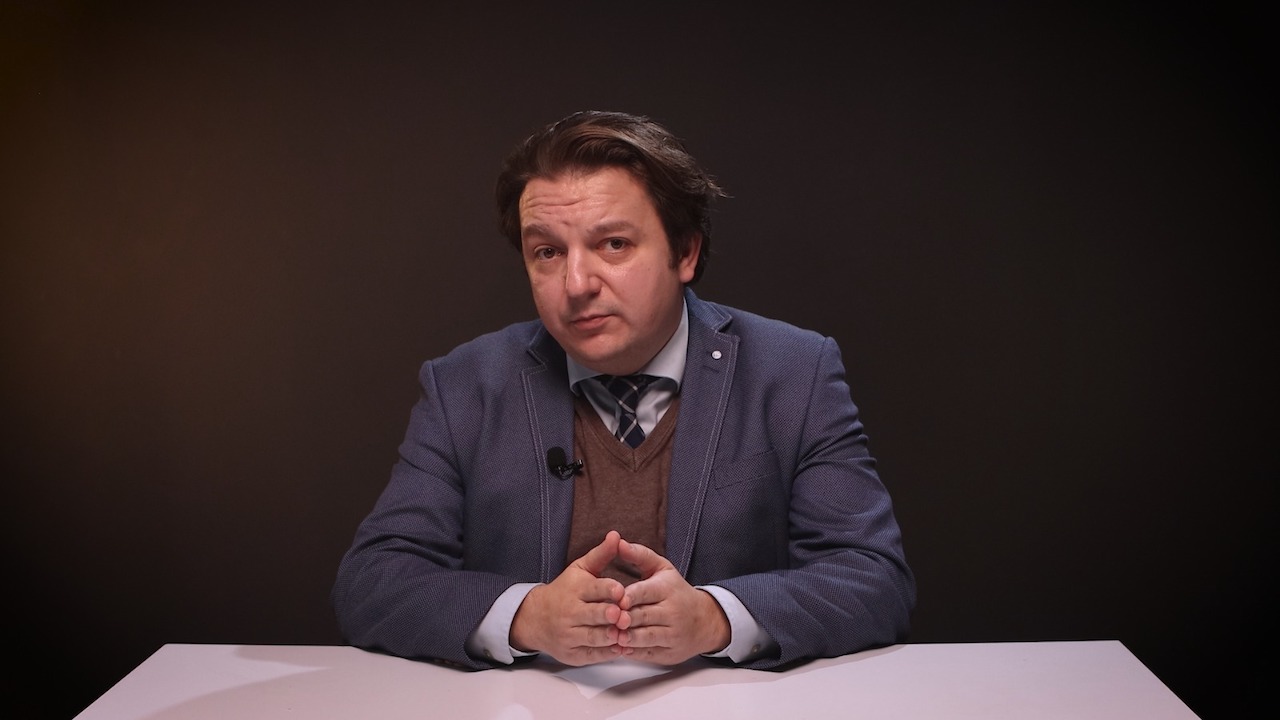
„Nu este sfârșitul lumii, dar avem sute de mii de moldoveni ale căror date au ajuns în mâini străine. În spatele operațiunii ar sta un actor statal, cel mai degrabă Rusia, deci suntem toți victimele unei operațiuni de război hibrid”, consideră Andrei Curăraru, expert în politici publice al WatchDog.md.
Totodată, Andrei Curăraru îndeamnă reprezentanții Guvernului să investească în capacitatea de reacție.
„Cereți ajutorul Uniunii Europene, al statelor care au trecut prin asemenea atacuri. Premierul a spus deja că a fost solicitat sprijin din Estonia. Foarte bine. Avem nevoie de oameni care să găsească vulnerabilitățile înaintea hackerilor și de instituții care să știe ce fac din prima oră (…)”, susține acesta.
În acest context, Curăraru avertizează că, pentru fiecare cetățean, primejdia imediată este un nou val de escrocherii telefonice. „IDNP-ul, datele personale, inclusiv pensia sau datoriile nu sunt indicatori că persoana cu care vorbiți e cine spune. Închideți. Sunați voi la numărul oficial. Codurile primite prin SMS nu se dau nimănui”, îndeamnă Curăraru.
Atacurile din ultima săptămână, în care au fost scoase informațiile despre 750 de mii de cetățeni, inclusiv codul IBAN, date despre familii, pensii și altele, nu sunt surprinzătoare, remarcă expertul.
„(…) Premierul Vasile Tofan spune că serviciile investighează implicarea unor actori statali străini. Rusia este o ipoteză foarte realistă. Încă în iunie, SIS avertiza că serviciile speciale rusești adună datele moldovenilor ca să le folosească inclusiv în escrocherii. Pomenea și baza de circa 145 de mii de persoane strânsă de gruparea Șor. Să afli cine a stat în spatele acestui atac, și mai ales să poți demonstra asta într-un dosar penal, va fi greu. Atacatorii trec prin servere străine și calculatoare compromise ale unor companii sau persoane, își ascund urmele. Poți identifica sursa atacului, dar până la omul care a dat ordinul mai ai de mers. Iar la noi asemenea anchete abia prind contur.
Pentru cetățean, însă, întrebarea fundamentală este alta: ce poate face cineva cu datele mele? Din ce au comunicat autoritățile, pericolul cel mai apropiat îl văd în escrocherii. IBAN-ul nu-i parolă la cont, iar informațiile despre cardurile bancare n-au fost afectate. Numai cu un IDNP, de regulă, nu poți să iei banii omului din bancă. Dar gândiți-vă la un posibil apel telefonic. Vă sună cineva și zice că-i de la bancă. Vă spune cum vă cheamă, când v-ați născut, ce IDNP aveți. Poate știe și cine vă este soțul sau soția, ce pensie primiți ori ce plăți ați făcut. După care vă sperie că cineva încearcă să vă fure banii și vă cere codul venit prin SMS. Până ieri, tocmai asemenea amănunte îi convingeau pe unii că vorbesc cu banca. Acum aceste date pot ajunge și la escroci. Și-s suficiente ca să facă un apel fals mult mai credibil.
Aici vreau să văd băncile și companiile de microcreditare mișcându-se mai repede. Dacă singura modalitate de identificare a unui om la telefon sunt lucrurile pe care hackerii le-au furat, ai o problemă. La fel și când se dau credite online. Danemarca a introdus verificări suplimentare la unele servicii publice pentru apelurile telefonice. La noi de ce ar trebui să așteptăm primul val de păgubiți? Și atacul se poate repeta. Pe 23 octombrie, autoritățile au oprit extragerea datelor, au verificat 82 de servicii și au deconectat preventiv peste 30 de sisteme și panouri de administrare. Pe 25 și pe 27 octombrie au venit iar tentative. Le-au blocat, deocamdată.
NATO a actualizat în septembrie cerințele de pregătire pentru crize. Acolo se vorbește limpede despre atacuri cibernetice care pot lăsa populația fără servicii de bază. Telecomunicațiile și energia sunt printre domeniile pentru care statele trebuie să aibă planuri de rezervă. Iar raportul european ENISA arată că administrația publică a fost vizată în 32% dintre incidentele analizate pentru 2025. Nu-i un scenariu de film cu hackeri. Se întâmplă deja.
De ce acest atac a avut loc tocmai acum? Mai este și revoluția inteligenței artificiale. Cu instrumentele de azi găsești mai repede puncte slabe în programe, poți automatiza o parte din atacuri, poți prelucra imediat cantități mari de informații furate. Ce cerea cândva o echipă mare poate deveni mai ieftin și mai ușor de făcut (…).
Guvernul vrea să schimbe administrația locală. Cele 32 de raioane ar urma să fie înlocuite cu trei regiuni, iar primăriile să preia mai multe servicii. O parte din această reformă se sprijină pe servicii electronice. Ideea e bună: omul să-și rezolve treaba fără să umble cu mapa de hârtii de la o ușă la alta. Dar du-te acum într-un sat și spune-i omului că poate avea încredere în serviciile electronice. O să-ți răspundă că tocmai statul i-a pierdut datele. Și o să prefere să meargă la primărie, la omul pe care-l știe, chiar dacă stă la rând. Cum îl convingi după asta să accepte schimbarea? În 2027 avem alegeri locale. Reforma va fi una dintre temele discutate. Iar cine vrea s-o blocheze tocmai a primit argumentul pe tavă. Un atac asupra unor servicii digitale poate să lovească și în capacitatea statului de a face reforme. Asta trebuie înțeles acum, cât încă se discută legile.
Ce facem mai departe? Întâi de toate, Guvernul să vorbească omenește cu cetățenii. Aproape un milion de IDNP-uri au fost căutate, iar în circa 750 de mii de cazuri au fost scoase informații. Spuneți-le oamenilor cum află dacă au fost afectați, ce date au fost expuse și ce pot face cu ele escrocii. Nu toți au citit comunicatul Agenției de Guvernare Electronică și nici n-ar trebui să fie obligați să priceapă limbajul specialiștilor (…). Dacă cineva a dormit la serviciu, să răspundă. Dar să nu ne amăgim că am rezolvat totul cu demisii ritualice la Agenția de Guvernare Electronică. Mai ales că e nevoie să se investigheze tot lanțul: administratori și ingineri de la Agenția Securitate Cibernetică, AGE și STISC care sunt responsabili de domeniu și trebuie să răspundă pentru acțiunile sau inacțiunile lor (…). Este nevoie de capacitate, acolo unde se pare că era lipsă.
Pentru fiecare dintre noi, primejdia imediată este un nou val de escrocherii telefonice. Așa că repet: IDNP-ul, datele personale, inclusiv pensia sau datoriile nu sunt indicatori că persoana cu care vorbiți e cine spune. Închideți. Sunați voi la numărul oficial. Codurile primite prin SMS nu se dau nimănui. Nu-i sfârșitul lumii. Dar avem sute de mii de moldoveni ale căror date au ajuns în mâini străine. În spatele operațiunii ar sta un actor statal, cel mai degrabă Rusia, deci suntem toți victimele unei operațiuni de război hibrid. Poate că unii vor pricepe, în sfârșit, ce înseamnă să fii țintă, dacă nici dronele rusești căzute pe lângă case nu i-au convins. Statul trebuie să-și facă treaba și să protejeze datele pe care le cere de la noi. Dar cei care au pus la cale atacul sunt vinovații pentru atac. Iar dacă mâine vă sună cineva de la „bancă” și știe prea multe despre dumneavoastră, amintiți-vă că s-ar putea să folosească tocmai datele scoase din sistemele statului (…)”, a declarat Andrei Curăraru.
Date aferente a circa 750 000 de IDNP-uri, inclusiv date de identificare, statutul de asigurat și informații financiare, inclusiv IBAN-ul, au fost extrase în urma atacului cibernetic din perioada 19–23 octombrie, care a vizat mai multe servicii publice digitale, anunță Agenția de Guvernare Electronică (AGE). În prezent, autoritățile continuă verificările și măsurile de securizare. Nicoleta Colomeeț, directoarea AGE, s-a retras din funcție în urma incidentului de securitate.