Лилиан Карп после слушаний ответственных учреждений по поводу киберинцидента: «Атака была совершена из-за пределов Республики Молдова. Некоторые IP-адреса были идентифицированы в экзотических странах»
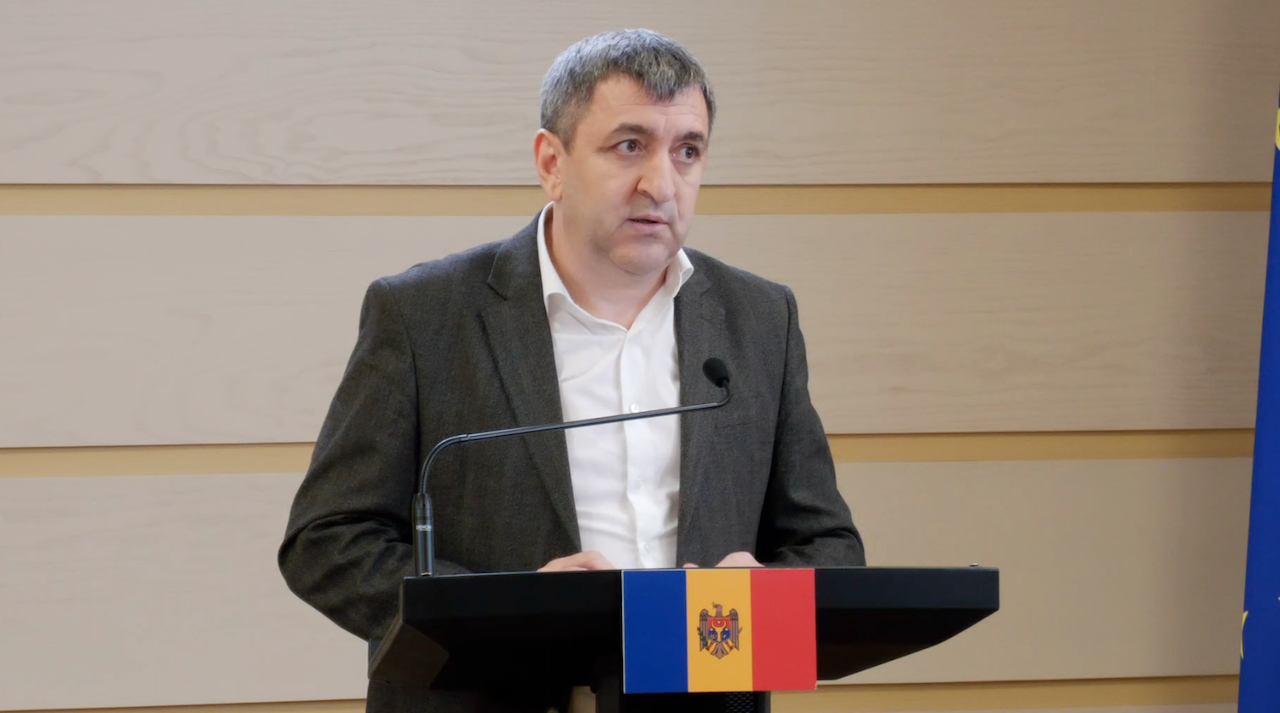
После заслушивания компетентных государственных органов о причинах и последствиях недавних кибератак на государственные информационные системы председатель Комиссии по национальной безопасности, обороне и общественному порядку Лилиан Карп сообщил 4 ноября, что установлено, что кибератака была совершена из-за пределов Республики Молдова. По его словам, некоторые IP-адреса были идентифицированы в «более экзотических странах».
По словам депутата PAS, приблизительно 750 тысяч наборов данных не означают, что был получен доступ к данным 750 тысяч человек, поскольку количество обращений не соответствует числу людей, ставших жертвами атаки.
«К данным одного человека можно получить доступ несколько раз на разных платформах. Число гораздо меньше», — утверждает он.
Власти намерены заключить договор с аудиторской компанией, которая в течение 15 дней после заключения договора установит точное число людей, к данным которых был получен доступ.
«Это число меньше половины числа обращений, мы можем сказать это с уверенностью», — отметил Карп.
Депутат также призвал правоохранительные органы расследовать не только действия злоумышленников, но и любые случаи халатности со стороны учреждений, ответственных за кибербезопасность.
“Способ организации мониторинга безопасности операционных процессов, возможности учреждений и сотрудничество между ответственными органами остаются под вопросом, учитывая, что учреждения не заметили, что количество обращений было выше, чем обычно в течение дня. Согласно полученной информации, в большинстве случаев было совершено 20-40 тысяч обращений. Когда произошла кража, за четыре дня с определенного количества IP-адресов было совершено около 6 миллионов обращений, которые генерировали поддельные IDNP, через которые и осуществлялась эта кибератака. Остается под вопросом, почему учреждения не наблюдали напрямую за процессом доступа к огромному количеству адресов, превышающему несколько десятков, если не сотен, в течение дня (…). Правоохранительным органам в контексте возбужденного уголовного дела было рекомендовано изучить все способы осуществления этой кибератаки и личности лиц, стоящих за ней, поскольку такая атака, осуществленная достаточно незаметно, оставляет много вопросов о том, как учреждения координировали свои действия, когда увидели такое большое количество обращений (…).
В ходе слушаний было заявлено, что злоумышленники используют искусственный интеллект для атаки на критически важную киберинфраструктуру, но это не оправдание, учитывая, что государственные учреждения также располагают аналогичными инструментами для реагирования на кибератаки (…). В настоящее время известно, что кибератака была совершена из-за пределов Республики Молдова, но необходимы дополнительные расследования, поскольку некоторые из созданных IP-адресов также идентифицированы в более экзотических странах. Необходимо установить, кто приобрел эти IP-адреса, чтобы выйти на главного заказчика (…). На данном этапе известны учетные записи и IP-адреса, с которых они были созданы, но это пока не позволяет идентифицировать самих злоумышленников (…). Те экзотические страны, которые известны правоохранительным органам на данный момент, пока не позволяют нам напрямую идентифицировать (тех, кто стоит за атакой, — прим. ред.), поэтому правоохранительные органы получат дополнительные данные (…).
Таким образом, учреждения не отреагировали, когда увидели большее количество обращений, чем обычно происходит за один день (…). Правоохранительным органам придется установить не только тех, кто совершил кибератаку, но и тех, кто виновен в бездействии, когда количество обращений было настолько высоким (…)”, — заявил Карп во время брифинга для прессы.
Согласно пресс-релизу PAS, основные выводы слушаний следующие:
- отсутствие реакции со стороны учреждений;
- использование искусственного интеллекта злоумышленниками не является оправданием;
- правительственный сервис регистрации MLog, который хранит историю и отслеживает все действия, позволит точно установить, как был осуществлен несанкционированный доступ к базе данных;
- атака была совершена из-за границы с использованием IP-адресов из «более экзотических» стран. Правоохранительные органы должны расследовать, кто приобрел эти IP-адреса, чтобы выйти на главного заказчика.
По данным Агентства электронного управления, с 19 по 23 октября около миллиона IDNP были раскрыты при попытке получить несанкционированные наборы персональных данных граждан.
По предварительным оценкам, наборы данных были извлечены примерно по 750 тысячам IDNP. Целевая информация включает в себя идентификационные данные, такие как имя, фамилия, дата и место рождения, данные о членах семьи первой степени, водительские права, фотографии, компании, находящиеся в собственности или под управлением, а также финансовую информацию, включая IBAN, налоговые обязательства и историю платежей MPay.
Как заявили в учреждении, информация о банковских картах не пострадала, поскольку платежи через MPay и EVO обрабатываются в защищенных системах банков, а государственная платформа не хранит эту конфиденциальную информацию. Таким образом, знание только IBAN-кода не позволяет получить доступ к банковскому счету или совершать несанкционированные переводы. IBAN обычно используется для получения квитанций и переводов, в том числе для пожертвований.
Премьер-министр Василе Тофан заявил, что есть признаки причастности иностранных государственных субъектов к кибератаке, и компетентные органы расследуют этот аспект.
Фото: Parlamentul R. Moldova