Майя Санду после заседания НСБ: Более 450 тысяч граждан пострадали от кибератаки. Учреждения представили хронологию и недостатки системы
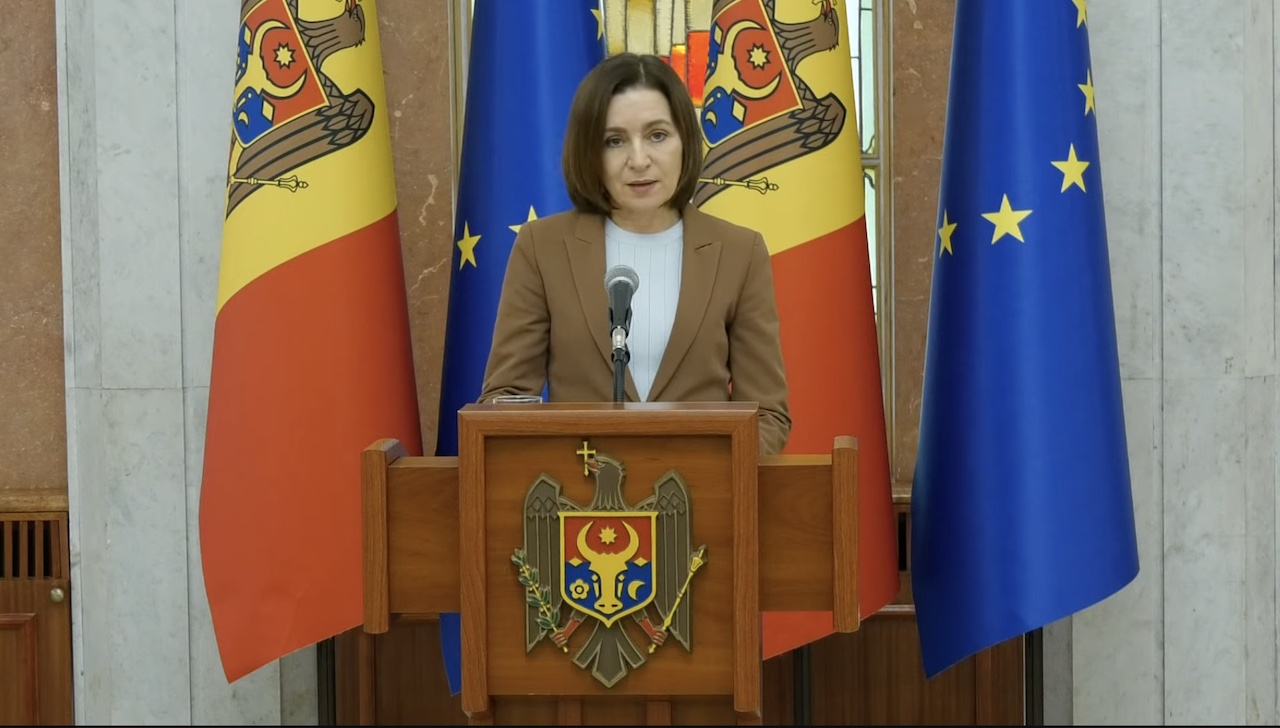
Президент Республики Молдова Майя Санду заявила, что в результате кибератаки на государственные системы в октябре был получен доступ к данным более 450 тысяч граждан. По словам главы государства, эта цифра ниже, чем сообщалось ранее, но все же значительная. Агентство электронного управления (AGE) должно уведомить пострадавших лиц. Заявления были сделаны в пятницу, 6 ноября, после заседания Национального совета безопасности (НСБ).
«Информирование государственных учреждений об инциденте было запоздалым и не учитывало опасения всех граждан. Отсутствие протокола информирования в подобных ситуациях привело к колебаниям и негативной реакции. Последние оценки показывают, что получен доступ к данным более 450 тысяч граждан, что меньше, чем сообщалось в последние дни, но все же это значительная цифра. Эти люди будут уведомлены AGE», — заявила Майя Санду.
По словам президента, атака выявила структурные и управленческие проблемы в цифровой инфраструктуре государства. Системы проверяли приложение, запрашивающее данные, но не личность пользователя и его право доступа к информации.
«Таким образом, одно приложение с некорректным доступом открыло реестры как минимум 10 учреждений. Злоумышленник, имея набор IDNP, проник в систему и извлек данные, которые впоследствии использовал для дальнейшего проникновения и извлечения целых файлов», — пояснила Санду.
Президент также представила хронологию атаки. По ее словам, автоматические запросы, поступавшие с более чем 638 IP-адресов, скрывавших реальный источник, начались вечером 19 октября.
Самым напряженным днем стало 20 октября, когда было зарегистрировано около миллиона запросов, что в 30 раз больше среднего показателя. В тот же день было извлечено более 260 тысяч данных о родственниках.
21 октября AGE пресекла утечку данных о родственниках, а 23 октября начала блокировать атаки злоумышленников. По словам Майи Санду, к 24 октября все атаки были заблокированы, а последующие попытки были отклонены ведомствами.
Глава государства пояснила, что ведомства представили НСБ информацию о принятых в ходе инцидента мерах, а также предложения по реформированию системы кибербезопасности.
Кибератака совершалась из-за пределов Молдовы
Инцидент был направлен на государственные информационные системы в период с 19 по 23 октября. Ранее AGE сообщало, что в ходе кибератаки были раскрыты около миллиона IDNP с целью незаконного извлечения персональных данных. Предварительные оценки указывают на то, что были извлечены наборы данных, связанные примерно с 750 000 IDNP граждан.
4 ноября после заслушивания в парламенте представителей учреждений, ответственных за кибербезопасность, председатель парламентской комиссии по национальной безопасности, обороне и общественному порядку Лилиан Карп заявиа, что атака была совершена из-за пределов Республики Молдова. Некоторые IP-адреса, использованные злоумышленниками, были идентифицированы в странах, которые депутат назвал «более экзотическими».
Карп заявил, что приблизительно 750 000 наборов данных не обязательно представляют одинаковое количество пострадавших, поскольку доступ к данным одного человека мог быть получен многократно через разные платформы.
По словам депутата, будет заключен контракт с аудиторской компанией для определения точного числа людей, к данным которых был получен доступ. Правоохранительные органы должны расследовать как действия лиц, причастных к атаке, так и любые случаи халатности со стороны учреждений, ответственных за кибербезопасность.
Фото: стоп-кадр видео Privesc.eu